Langlauf SBOM-as-a-Service
Une technologie de pointe pour générer des SBOM sans code source
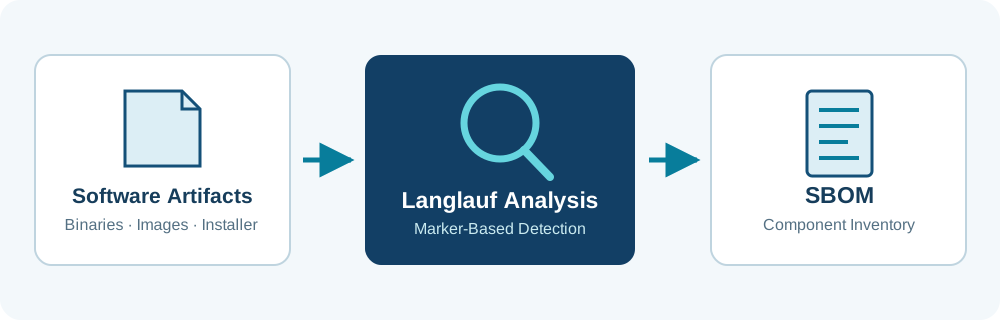
Quels composants logiciels sont réellement inclus dans vos applications et produits ? Langlauf SBOM-as-a-Service offre de la transparence – même lorsque le code source n’est pas disponible. En analysant les artefacts logiciels compilés, Langlauf permet de générer les nomenclatures logicielles (SBOMs) et l´évaluation de votre chaîne d’approvisionnement logicielle. Langlauf SBOM-as-a-service identifie les composants logiciels en fonction des artefacts réellement livrés. Cela permet d´analyser les applications et les bibliothèques même lorsque les listes de paquets, les données de build ou le code source ne sont pas disponibles.
Compte tenu notamment du Cyber Resilience Act (CRA),ou règlement sur la cyberrésilience, Langlauf SBOM-as-a-Service aide les entreprises à identifier les composants logiciels et à générer les nomenclatures de composants logiciels (SBOM) nécessaires pour garantir la conformité réglementaire.
Applications
- Évaluer et sécuriser les chaînes d'approvisionnement logicielles
- Assurer la sécurité et la conformité en matière d'open source
- Identifier les risques liés aux licences et les risques potentiels liés aux brevets
Quels composants sont inclus dans votre logiciel ou dans les logiciels tiers ?
Savoir quels composants logiciels sont réellement inclus dans un produit constitue une base importante pour les évaluations de sécurité, la conformité open source et le contrôle des exportations. Une SBOM fournit une documentation structurée de ces composants et contribue à la gestion des vulnérabilités ainsi qu'au respect des exigences réglementaires en matière de documentation.
L’identification de ces composants peut être difficile, notamment dans les chaînes d’approvisionnement à plusieurs niveaux. Le code source, les systèmes de compilation ou les listes complètes de dépendances ne sont pas toujours disponibles. C’est là qu’intervient l’analyse des artefacts logiciels compilés.
Génération d'une SBOM sans code source
Langlauf utilise des logiciels compilés comme source d'informations. L'analyse porte aussi bien sur les fichiers binaires exécutables que sur les artefacts finaux tels que les conteneurs, les images ou les programmes d'installation. En règle générale, ni le code source ni les fichiers de dépendances ne sont nécessaires.
Détection basée sur des marqueurs
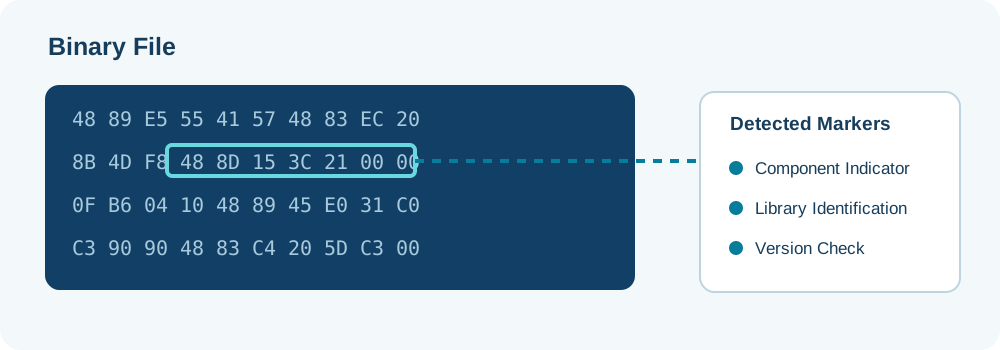
La détection repose sur des séquences d'octets caractéristiques présentes dans les sections de données et de code des fichiers binaires. Cela permet d'identifier aussi bien les programmes autonomes que les bibliothèques intégrées, y compris dans des cas complexes tels que les composants liés statiquement.
Cas d’utilisation de Langlauf SBOM-as-a-Service
-
Générer des SBOM à la demande:
Établir un inventaire des composants de produits logiciels existants, même sans accès à l’environnement de développement. -
Vérification finale du logiciel développé en interne :
Vérifier les composants effectivement présents dans le logiciel livré et repérer les éventuels écarts. -
Analyser les logiciels tiers :
Analyser les logiciels tiers et les logiciels COTS afin de compléter ou de vérifier les informations fournies par les fournisseurs. -
Identifier les fonctions pertinentes pour le contrôle des exportations :
Faciliter l'analyse des logiciels afin d'identifier les fonctions pertinentes sur le plan technique dans le cadre des processus internes de contrôle des exportations. -
Évaluer les risques liés aux licences et aux brevets :
Identifier les composants logiciels comme point de départ pour des évaluations juridiques et techniques plus approfondies. -
Évaluer les risques de conformité dans les transactions :
Bénéficiez d'une transparence logicielle pour vos processus de diligence raisonnable, notamment dans le cadre d'investissements, de fusions et d'acquisitions.
Souhaitez-vous savoir quels composants sont inclus dans votre logiciel ?
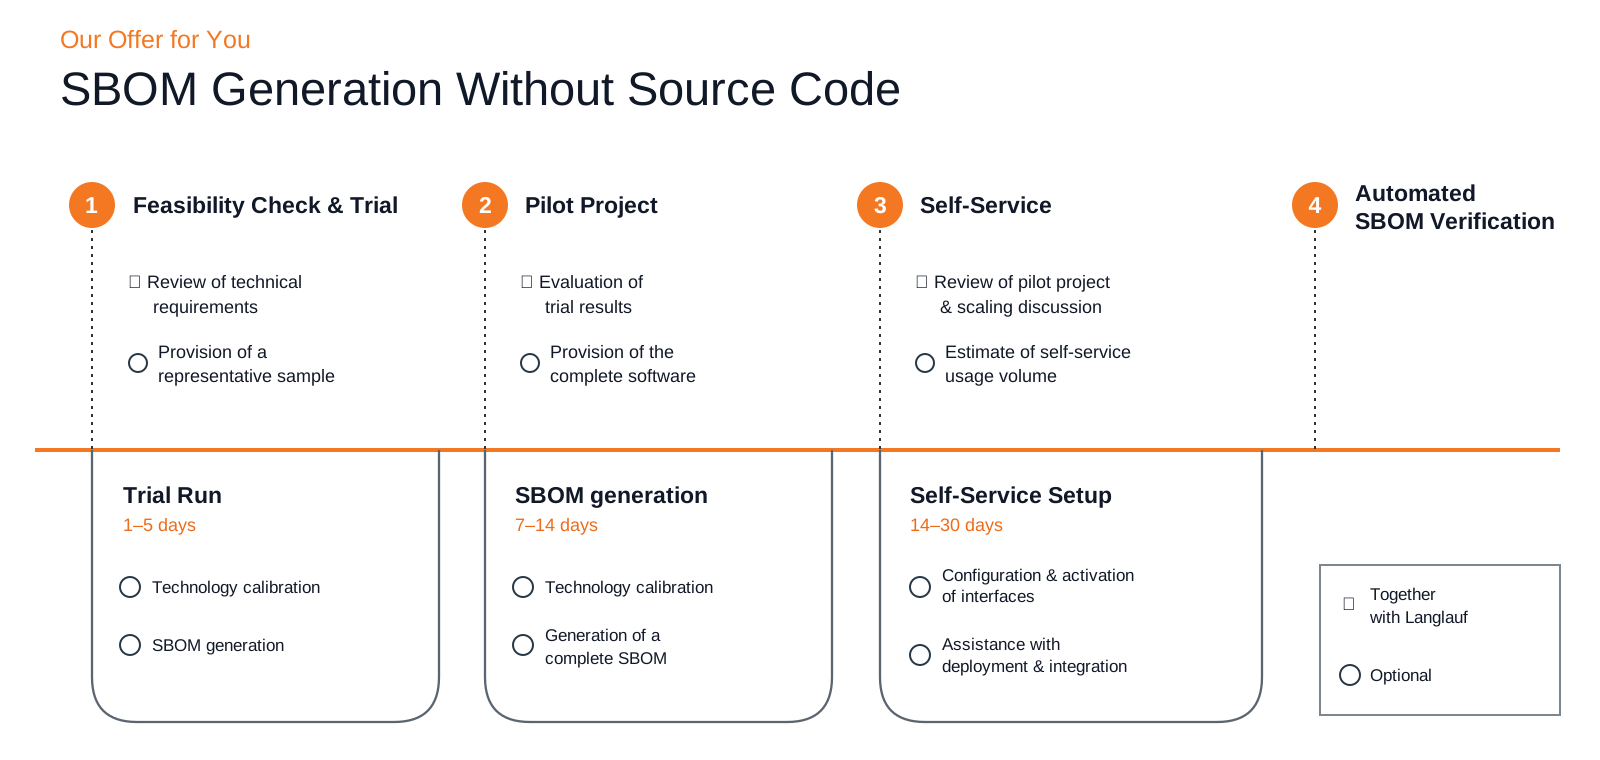
Contactez-nous pour obtenir plus d'informations sur nos produits
Demander une démonstration